Cookies en browserdata
Ongetwijfeld heb je al meermaals cookies moeten aanvaarden bij het bezoeken van een website. Wat zijn cookies en waarom zijn ze zo belangrijk voor de werking van websites? Om dit te weten te komen, moet je wat inzicht krijgen in de werking van HTTP en het world wide web.
Telefoneren en het web
Anders dan bij een telefoongesprek, blijft de verbinding tussen jouw computer en de webserver waarop een site gepubliceerd is, niet "open".Wanneer je een webpagina opvraagt via je browser (Google Chrome, Apple Safari, Mozilla Firefox, Microsoft Edge...) dan stuurt de server een kopie van alle bestanden die bij die ene webpagina horen, naar jouw browser. Wanneer je een website bezoekt, ben je dus niet echt "online". Je vraagt een pagina en krijgt van die pagina een kopie opgestuurd. Een uitzondering zijn streaming media zoals film en audio. Die krijg je slechts in "stukjes" doorgestuurd om te voorkomen dat je een perfecte kopie van de film of audio op je computersysteem zou kunnen kopiëren.
Waarom is dit zo?Wanneer je iemand opbelt, zijn er slechts 2 mensen met elkaar verbonden en kan die verbinding tussen die 2 personen open blijven. Er worden immers slechts beperkte hoeveelheid "data" uitgewisseld. Indien bij het bezoek aan een website de verbinding met de bezoeker steeds blijven openstaan, dan zouden heel wat webservers (dat zijn ook maar 'gewone' computers) overbelast worden. Beeld je bijvoorbeeld in dat bij een sociale mediasite zoals Facebook alle verbindingen met alle bezoekers constant zouden blijven openliggen, dan zouden de webservers van Facebook voortdurend crashen. Een computer/server is immers niet gebouwd om miljoenen gebruikers tegelijkertijd te bedienen. Hoe vreemd het dus ook mag klinken... je kijkt bij het bezoeken van een site dus steeds naar... een kopie.
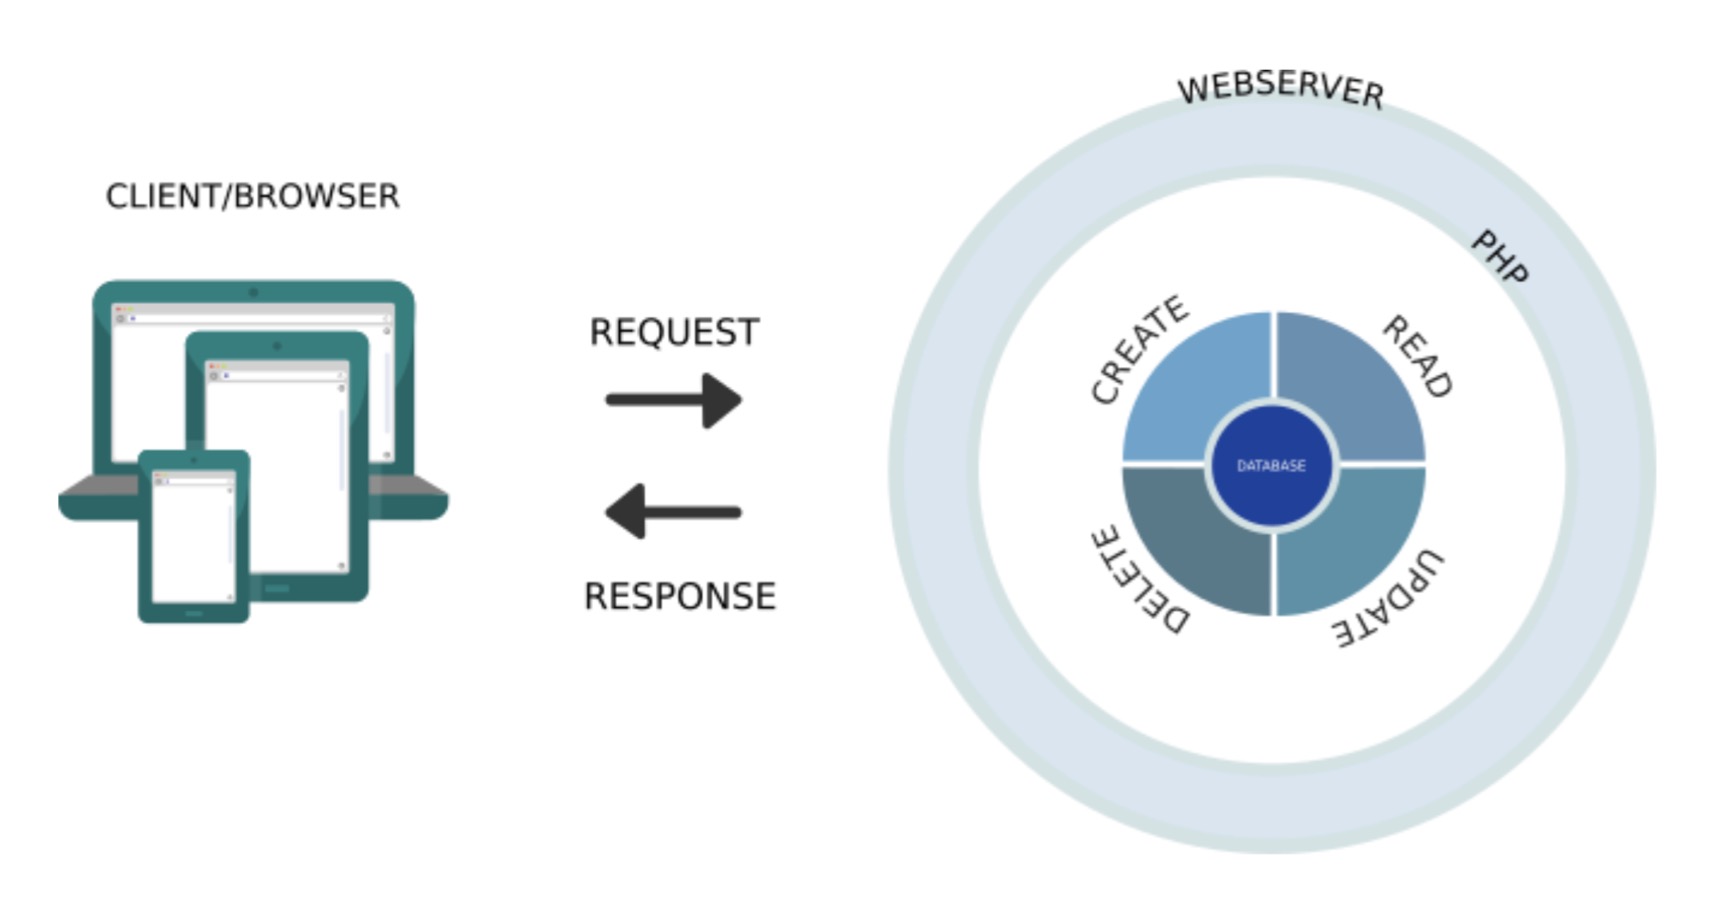
Meer informatie over webpagina's en hoe webpagina's werken leer je in de cursus Een website bouwen met HTML. Over de werking van databanken en de in de afbeelding getoonde CRUD-transacties, leer je in de cursus Databanken
Uitwisseling van data
Wanneer je een website opzoekt, dan verstuurt jouw browser een request en krijgt dan vrij snel een response van de server. Hoe komen die request en response eigenlijk op hun bestemming terecht?
Hoe werkt een internetverzoek?
Hieronder vind je een eenvoudige uitleg, vergelijkbaar met het versturen van een brief:
- Lokaal netwerk:Je apparaat (bijvoorbeeld je computer of smartphone) bevindt zich in een lokaal netwerk, zoals thuis, op kantoor of in een café. Dit netwerk zorgt ervoor dat apparaten met elkaar kunnen communiceren.
- Router als toegangspoort:De router fungeert als de receptie van een gebouw. Hij zorgt ervoor dat jouw digitale 'brief' het netwerk op kan om naar het internet te gaan.
- ISP en internettoegang:Je internetprovider (ISP) controleert of je verbinding hebt en verzorgt de verzending van je verzoek, net als een postbedrijf dat beslist of en hoe een brief wordt verstuurd.
- DNS als telefoonboek:Als je een website bezoekt, zoals www.example.com, weet je nog niet het exacte adres. DNS vertaalt de domeinnaam naar een numeriek IP-adres, vergelijkbaar met het opzoeken van een adres in een telefoonboek.
- Versturen en ontvangen:Met het juiste IP-adres verstuurt jouw router het verzoek via de ISP naar de server. De server verwerkt jouw verzoek en stuurt het antwoord terug, zodat je de webpagina in je browser kunt zien.
Statisch vs. Dynamisch IP-adres
Statisch IP-adres:Dit is een vast, onveranderlijk adres. Webservers en andere internetdiensten hebben vaak een statisch IP-adres, zodat ze altijd via hetzelfde adres bereikbaar zijn. Ook in zakelijke netwerken krijgen belangrijke apparaten zoals servers of netwerkprinters vaak een statisch IP-adres voor een betrouwbare verbinding.
Dynamisch IP-adres:De meeste apparaten in een lokaal netwerk, zoals je computer, smartphone of tablet, krijgen automatisch een dynamisch IP-adres toegewezen via een DHCP-server (vaak ingebouwd in de router). Dit adres kan veranderen bij herstart of na een bepaalde periode, wat gebruikelijk is in thuis- en kantoornetwerken, of als je je toestel verbindt met een andere wifi-connectie.
Wat kan een server zien van een bezoeker?
Een server ontvangt bij elke aanvraag (request) alleen de informatie die jouw browser meestuurt. Dit betekent dat de server slechts een beperkt beeld krijgt, omdat het web 'stateless' is: elke aanvraag staat op zichzelf en er wordt geen informatie opgeslagen over eerdere bezoeken.
- IP-adres:Het IP-adres laat zien waar het verzoek vandaan komt. Via IP-geolocatie kan de server een ruwe inschatting maken van het land of de regio. Bijvoorbeeld, een IP-adres dat hoort bij een Nederlandse of Belgische provider geeft aan dat de gebruiker in die regio zit, maar het vertelt niet de precieze locatie.
- User Agent en taal:De browser stuurt informatie over het type browser, besturingssysteem en taalinstellingen (zoals "nl-be"). Dit geeft de server een idee van je taalvoorkeur en een globale indicatie van het land, maar het is geen exacte locatiebepaling. Als je op reis gaat, en je surft vanuit het buitenland op het internet, dan zal je browser bijvoorbeeld nog steeds nl-be meesturen, ook al zit je pakweg in Kazachstan of de US.
- Referrer en cookies:De server kan zien vanaf welke pagina je komt en eerder opgeslagen cookies uitlezen. Dit geeft echter geen gedetailleerde persoonlijke informatie of inzicht in je werkelijke locatie. De referrer vertelt via welke weg je op de site terechtgekomen bent: bijvoorbeeld door te klikken op een link in een zoekmachine of door rechtstreeks de link in te voeren in de adresbalk. Over cookies leer je meer hieronder.
Kortom: een server ziet alleen wat je bewust meestuurt met je aanvraag. Veel persoonlijke gegevens, zoals je exacte locatie of interne netwerkdetails, blijven verborgen.
Zonder cookies zou het web een zielloze bedoening zijn
De server weet dus niet wie de informatie heeft opgevraagd omdat de verbinding telkens wordt verbroken. Hierdoor kan een server evenmin onthouden wie op een vorige pagina een gebruikersnaam of wachtwoord heeft ingevuld of een product aan een winkelmandje heeft toegevoegd. Immers: de "bezoeker" is niet echt "aanwezig" op de website; De bezoeker is enkel een "browser" (een user agent) die om bepaalde informatie vraagt (=een request) en een antwoord (=response) krijgt toegestuurd.
Om dit "probleem" op te lossen zijn COOKIESbedacht. Cookies zijn kleine tekstbestandjes die bepaalde stukjes informatie van de bezoeker in de browser (dus op de computer van de "bezoeker" kunnen bewaren. Een cookie kan ook op de server zelf worden bewaard.
Stel je het als volgt voor: een browsercookie is een soort unieke sleutel die je als bezoeker toegestuurd krijgt. De browser bewaart die sleutel gedurende een bepaalde tijd. De server (de centrale computer waar de site is gepubliceerd) bewaart het slotje dat bij die unieke sleutel hoort. Wanneer dezelfde bezoeker een andere "request" stuurt, kunnen de browser en de server ook de sleutel uitwisselen en controleren of die sleutel op een bijhorend slotje past.
Zonder cookies zou het gebruik van wachtwoorden en gebruikersnamen of het onthouden van producten in een winkelmandje onmogelijk zijn. Het zou hier zonder niet mogelijk zijn om sociale media websites, webmail, online bankieren of winkelen...te gebruiken. Kortom: het web zou een wat zielloze bedoening zijn.
Misverstand
Anders dan wat veel mensen denken, verzamelen cookies, in de traditionele betekenis van het woord, geen data. Ze bewaren data die op een andere manier is vastgelegd. Vergelijk het met een tekst (=data) op papier (=cookie). Het is niet het papier dat de tekst heeft neergeschreven.
Sommige cookies blijven zelfs alleen maar op je eigen toestel staan, zonder doorgestuurd te worden naar de server. Ze dienen in dat geval enkel om een gebruikersvoorkeur te onthouden. Als je bijvoorbeeld kiest om een website in een bepaalde taal te zien, dan wordt die voorkeur bewaart in den cookie, een zeer klein tekstbestand waar dan bijvoorbeeld enkel "nl" of "fr" wordt in bewaard.
Het is dus niet de cookie die die data vastlegt.Het is de "klik" of "selectie" van de gebruiker die wordt vastgelegd en opgeslagen in een cookie met behulp van javascriptcode. Het is de combinatie van gebruikersgedrag (klikken, selecteren, aanvinken...) en de programmeercode die in de pagina aanwezig is, die de cookie aanmaakt.
Bij een volgend bezoek aan de website, of een andere pagina op diezelfde site, dat de "kopie" die op jouw toestel toekomt, kan controleren of er een cookie van diezelfde site aanwezig is, en welke data er in bewaard zijn. Het is dus een stuk javascriptcode dat de cookie aanmaakt én uitleest.
Sommige cookies worden wel naar de server gestuurd
Veel sites werken met gebruikersnamen en wachtwoorden. Denk bijvoorbeeld aan Gmail of een bankapp. Ook hier kijk je telkens naar een "kopie". Je vult bij het aanmelden je gebruikersnaam, wachtwoord of toegangscode in. Die gegevens worden verzonden naar de server. Die controleert of ze corresponderen met de gebruikersnaam-wachtwoord-combinatie in de online databank. Vervolgens stuurt de server je jouw "gepersonaliseerde" kopie van een pagina terug. Bijvoorbeeld, je lijst met e-mails, of je rekeningoverzicht.
Als je vervolgens in die gepersonaliseerde kopie op een link klikt, om andere gegevens op te vragen, verstuur je echter niet nogmaals je gebruikersnaam en wachtwoord. De site lijkt de onthouden wie je bent.We proberen dit te verduidelijken met een eenvoudig voorbeeld.
Wanneer je je toegangsgegevens verzendt, maakt de server een soort "sleutel" aan. Een kopie van die sleutel wordt als een s essiecookie/authenticatiecookienaar je browser gestuurd. Elke keer je naar een nieuwe pagina gaat, stuur je die sleutel (=inhoud van de cookie in jouw browser) terug mee. De server controleert of er een kopie van die sleutel aanwezig is op de server, weet over wie het gaat, en stuurt je de gevraagde data.
Data verzenden op de achtergrond
Denk aan een winkelwagentje in een webshop. Mogelijk, afhankelijk van de site, wordt de inhoud van die winkelwagen enkel in je browser bewaart. De inhoud van die winkelwagen-cookie wordt pas bij het afrekenen, naar de server gestuurd. Wil je echter onthouden wat iemand selecteert, kan je het altijd op de achtergrond naar de server verzenden (met javascript) zonder dat je de pagina ververst of naar een andere pagina gaat. Immers, iemand kan de inhoud van de winkelwagen ook nog "wijzigen". Wil je dat onthouden voor latere analyse, dan kan je die "gegevens" zoals gezegd constant op de achtergrond met behulp van javascript verzenden.
Data verzamelen en verzenden met javascript
| Gegevenstype | Automatisch verzamelde gegevens (Browser & Server) | Gegevens geregistreerd via JavaScript (Gebruikersgedrag) | Gegevens die JavaScript kan opvragen (vereist toestemming) | Gegevensverzending via JavaScript (AJAX/Fetch) |
|---|---|---|---|---|
| IP-adres | Automatisch verzameld door de server. | Niet toegankelijk via JavaScript. | Niet toegankelijk. | Kan worden verzonden via Fetch of AJAX (als het door de server wordt gelogd). |
| Browser-informatie (type, versie) | Zichtbaar voor de server via de User-Agent. | Kan worden uitgelezen via navigator.userAgent. | Toestemming niet vereist. | Kan worden verzonden via Fetch of AJAX. |
| Schermresolutie | Niet automatisch verzameld door de server. | Kan worden geregistreerd via window.screen.width en window.screen.height. | Toestemming niet vereist. | Kan worden verzonden via Fetch of AJAX. |
| Geolocatie | Niet automatisch verzameld. | Niet geregistreerd zonder toestemming. | Kan worden opgevraagd via de Geolocation API (vereist toestemming van de gebruiker). | Kan worden verzonden via Fetch of AJAX. |
| Scroll- en klikgedrag | Niet automatisch verzameld. | Kan worden geregistreerd met event listeners (scroll, click, dblclick). | Toestemming niet vereist. | Kan worden verzonden via Fetch of AJAX. |
| Mouse-events (mouseover, mouseout) | Niet automatisch verzameld. | Kan worden geregistreerd met mouseover en mouseout event listeners. | Toestemming niet vereist. | Kan worden verzonden via Fetch of AJAX. |
| Toetsenbordinvoer | Niet automatisch verzameld. | Kan worden geregistreerd met keydown en keyup events. | Toestemming niet vereist. | Kan worden verzonden via Fetch of AJAX. |
| Taal van de browser | Zichtbaar voor de server via de Accept-Language header. | Kan worden uitgelezen met navigator.language. | Toestemming niet vereist. | Kan worden verzonden via Fetch of AJAX. |
| Schermoriëntatie | Niet automatisch verzameld door de server. | Kan worden geregistreerd met window.orientation of DeviceOrientationEvent. | Toestemming niet vereist. | Kan worden verzonden via Fetch of AJAX. |
| Microfoon | Niet automatisch verzameld. | Niet geregistreerd zonder toestemming. | Kan worden opgevraagd via getUserMedia API (vereist toestemming van de gebruiker). | Opgenomen audio kan worden verzonden via Fetch, AJAX of WebSockets. |
| Camera | Niet automatisch verzameld. | Niet geregistreerd zonder toestemming. | Kan worden opgevraagd via getUserMedia API (vereist toestemming van de gebruiker). | Opgenomen video kan worden verzonden via Fetch, AJAX of WebSockets. |
| Bestandsuploads | Niet automatisch verzameld. | Bestanden kunnen worden geselecteerd via een bestandsinput-element ( ). | Vereist actie van de gebruiker (bestand selecteren). | Bestanden kunnen worden verzonden via Fetch of AJAX. |
| Netwerkstatus | Zichtbaar voor de server (indirect). | Kan worden geregistreerd met navigator.onLine om de netwerkstatus te controleren. | Toestemming niet vereist. | Kan worden verzonden via Fetch of AJAX. |
| ... | Er zijn nog meer gegevens die automatisch kunnen worden verzameld. | JavaScript kan nog meer gedragingen registreren (zoals muisbewegingen en andere events). | JavaScript kan nog meer gegevens opvragen (zoals toegang tot Bluetooth). | Meer gegevens kunnen op de achtergrond worden verzonden via Fetch of AJAX. |
Soorten cookies
Cookies helpen websites de gebruiker te leren kennen, zodat de websites de gebruikerservaring kunnen personaliseren. E-commerce websites gebruiken bijvoorbeeld cookies om te weten welke koopwaar gebruikers in hun winkelwagentje hebben geplaatst. Daarnaast zijn sommige cookies noodzakelijk voor veiligheidsdoeleinden, zoals authenticatiecookies.
Een
sessiecookie
helpt een website de sessie van een gebruiker te volgen. Sessiecookies worden verwijderd nadat de sessie van een gebruiker is afgelopen - zodra deze uitlogt uit zijn account op een website of de website verlaat. Sessiecookies hebben geen vervaldatum, wat voor de browser betekent dat ze moeten worden verwijderd zodra de sessie is afgelopen.
In tegenstelling tot sessiecookies blijven
persistente cookies
gedurende een vooraf bepaalde tijd in de browser van een gebruiker, bijvoorbeeld een dag, een week, enkele maanden of zelfs jaren. Persistente cookies bevatten altijd een vervaldatum.
Authenticatiecookies
helpen gebruikerssessies te beheren; ze worden gegenereerd wanneer een gebruiker via zijn browser inlogt op een account. Ze zorgen ervoor dat gevoelige informatie aan de juiste gebruikerssessies wordt geleverd door gebruikersaccountinformatie te koppelen aan een identificatiestring van een cookie.
Tracking cookies
worden gegenereerd door tracking diensten. Ze registreren gebruikersactiviteiten en browsers sturen dit record naar de bijbehorende trackingdienst wanneer ze de volgende keer een website laden die die trackingdienst gebruikt.
Zoals de "zombies" in populaire fictie, regenereren
zombiecookies
nadat ze zijn verwijderd. Zombiecookies maken back-upversies van zichzelf buiten de typische opslaglocatie voor cookies van een browser. Ze gebruiken deze back-ups om opnieuw in een browser te verschijnen nadat ze zijn verwijderd. Zombiecookies worden soms gebruikt door gewetenloze advertentienetwerken en zelfs door cyberaanvallers.
Een third party cookie is een cookie die toebehoort aan een ander domein dan het domein dat in de browser wordt weergegeven. Cookies van derden worden meestal gebruikt voor traceringsdoeleinden. Ze staan in contrast met first-party cookies, die horen bij hetzelfde domein dat in de browser van de gebruiker wordt weergegeven.
Andere technieken om data te bewaren in de browser
Naast cookies bestaan er nog twee andere technieken om gebruikersgegevens in de browser op te slaan: lokale opslag en sessieopslag. Cookies zijn de oudste techniek. Lokale opslag (local storage) en sessieopslag (session storage) zijn nieuwere technieken die zijn ontwikkeld om tekortkomingen van cookies teniet te doen.
| Techniek | Capaciteit | Browsers | Toegankelijk vanaf | Verlooptijd | Opslaglocatie | Verzonden met verzoeken |
|---|---|---|---|---|---|---|
| Cookies | 4 kb | HTML 4 / HTML 5 | Elk venster | Handmatig ingesteld | Browser en server | Ja |
| Local Storage | 10 mb | HTML 5 | Elk venster | Nooit | Alleen in browser | Nee |
| Session Storage | 5 mb | HTML 5 | Zelfde tabblad | Bij sluiten van het tabblad | Alleen in browser | Nee |
| IndexedDB | Beperkt door schijfruimte | HTML 5 | Elk venster | Nooit | Alleen in browser | Nee |
Allde zijn ze
browserafhankelijk. Dat betekent dat als bepaalde gegevens in de ene browser worden opgeslagen, ze niet worden opgeslagen in een andere browser op dezelfde machine. Zo zullen de gegevens die in Google Chrome zijn opgeslagen, niet worden opgeslagen in Firefox op dezelfde computer.
Met "Verzonden met verzoeken" wordt bedoeld of de opgeslagen data automatisch wordt meegestuurd met HTTP-verzoeken naar de server.
Bijvoorbeeld:
- Cookies: Data die is opgeslagen in cookies wordt bij elk HTTP-verzoek automatisch naar de server gestuurd, zoals bij pagina-aanvragen of AJAX-verzoeken.
- Local Storage, Session Storage, en IndexedDB: Data die hierin is opgeslagen, wordt niet automatischmeegestuurd met HTTP-verzoeken. De opgeslagen gegevens blijven alleen in de browser, tenzij je specifiek zelf een verzoek maakt om die gegevens naar de server te sturen.
Kortom, als "Ja" staat in die kolom, betekent het dat de data automatisch met HTTP-verzoeken wordt verzonden. Bij "Nee" wordt de data lokaal opgeslagen en moet je deze zelf naar de server sturen als dat nodig is.
Ook delen verschillende gebruikers onderling geen cookies of lokale opslag. Dus als bepaalde gegevens zijn ingesteld voor één gebruiker, zal geen van de andere gebruikers dat kunnen zien.
Cookieszijn in feite op tekst gebaseerde gegevens met een naam-waardepaar. Cookies kunnen slechts 4 KB aan gegevens opslaan, wat veel minder is dan bij local storage en session storage.
Afhankelijk van de browser heeft
local storageeen capaciteit van 5-10 MB. Local storage slaat alleen gegevens op in de browser en vervalt nooit, tenzij het handmatig wordt verwijderd. Lokale opslag is toegankelijk vanuit elk venster. Dat betekent dat als een gebruiker de browser sluit, de lokale opslag de volgende keer dat de gebruiker deze weer opent, wordt opgeslagen.
Bij session storageworden de bewaarde gegevens na de sessie verwijderd nl. wanneer de gebruiker de browser sluit. Sessie-opslag heeft een capaciteit van 5 MB.
Privacy en wetgeving
Sommige privacywetten, zoals de ePrivacy-richtlijn van de EU, behandelen en regelen het gebruik van cookies. Volgens deze richtlijn moeten gebruikers "geïnformeerde toestemming" geven - ze moeten worden geïnformeerd over de manier waarop de website cookies gebruikt en akkoord gaan met dit gebruik - voordat de website cookies kan gebruiken. (De uitzondering hierop zijn cookies die "strikt noodzakelijk" zijn voor het functioneren van de website). De General Data Protection Regulation (GDPR) van de EU beschouwt identificatiegegevens van cookies als persoonsgegevens, dus de regels daarvan gelden ook voor het gebruik van cookies in de EU. Bovendien vallen alle persoonsgegevens die door cookies worden verzameld onder de jurisdictie van de GDPR. Grotendeels vanwege deze wetten tonen veel websites nu cookiebanners waarmee gebruikers de door die websites gebruikte cookies kunnen bekijken en controleren.
Informatie over het systeem opvragen
Ook zonder cookies of datastorage kan je browser heel wat informatie opvragen. Je kan vanuit een webpagina met javascriptcode bijvoorbeeld controleren welk computersysteem de computer gebruikt of in welke taal het systeem is ingesteld. Hierdoor kan een website bijvoorbeeld meteen in de juiste taal worden getoond als er meerdere taalversies beschikbaar zijn. Je kan op gelijkaardige manier ook de breedte en de hoogte, de kleurinstellingen en de rotatie van het scherm uitlezen.Ook dat is nuttig voor een webontwikkelaar, want hierdoor kan een website zich aanpassen aan het scherm van de bezoeker.
Dienen cookies om de gebruiker of gebruikersinformatie te identificeren, dan ken je met systeeminformatie vooral het systeem of de browser identificeren.
Browser fingerprinting
Het is echter ook mogelijk om de systeeminformatie te gebruiken om de bezoeker zelf te identificeren. We hebben het hier niet over de "naam" of "het adres" van de bezoeker, maar wel het "toestel". Het kan voor een website interessant zijn om te weten te komen of dat specifieke toestel al eens eerder een query verzond naar de website op de webserver.
Omdat elk toestel wel specifieke instellingen heeft (bijvoorbeeld resolutie, versie van de browser, taalinstelling, kleuren of lettertypes....) kan een webontwikkelaar via javascript alle mogelijke systeeminformatie opvragen waarover hij informatie kan verwerven en op zoek gaan naar net die kleine verschilpunten. Door die informatie te controleren bij elk bezoek aan een webpagina op een specifieke site, kan je een soort van " unieke vingerafdruk" van het toestel detecteren.
In de films hieronder leg ik uit wat je op die manier allemaal te weten kan komen.
Een browser is een zandbak

Een browser vormt een soort van veilige zandbak (sandbox) op je toestel. De browser zorgt er niet alleen voor dat hij de "response" van de server omzet in een mooie weergave op je computerscherm. Hij leest de ontvangen HTML-, CSS- en javasccriptcode (dat zijn de drie fundamentele talen waaruit webpagina's zijn opgebouwd) en puzzelt die samen met de ontvangen media (foto's, geluid, film....) weer netjes in elkaar zoals de webontwikkelaar het bedoeld heeft.
De browser controleert echter ook het gedrag van de webpagina zelf. Een webpagina kan niet om het even wat doen op je toestel. Met de genoemde talen HTML/CSS/JS krijgt een webontwikkelaar bijvoorbeeld geen toegang tot de harde schijf van de gebruiker. Wel kan hij in "cookies" dat zijn kleine tekstbestandjes die in een beveiligde map worden opgeslagen, gegevens wegschrijven. Het is ook mogelijk om data te bewaren in een soort van "kleine databank" in de browser zelf. Maar een webpagina krijgt geen toegang tot jouw documenten, tenzij je er zelf voor kiest om via een "uploadknop" een bestand te uploaden of posten.
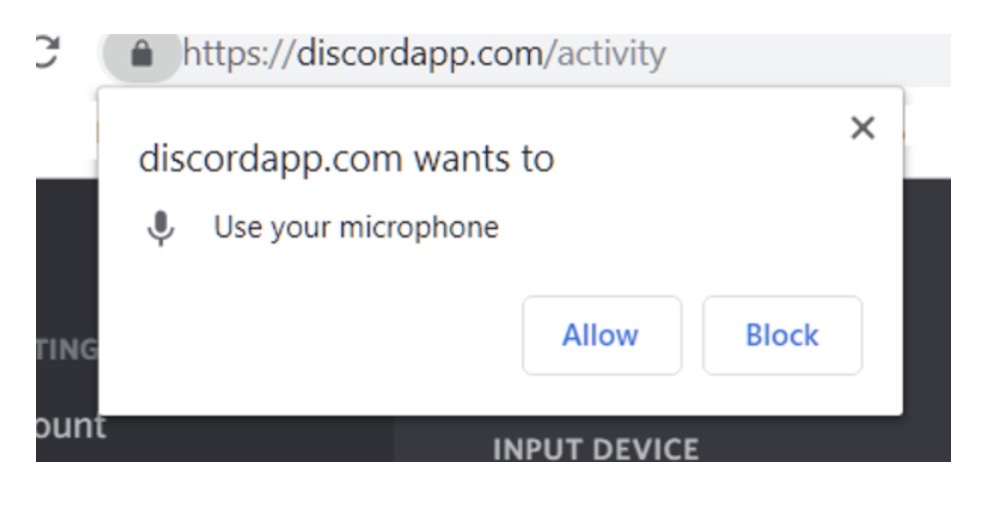
Een webpagina kan al evenmin buiten je medeweten je camera of microfoon starten of toegang krijgen tot je locatiegegevens. Wil een website die informatie opvragen, dan zal de browser er voor zorgen dat de gebruiker hiervoor eerst de goedkeuring geeft.
Natuurlijk is het mogelijk dat je via een website een virus downloadt, maar dan is dat niet een beveilgingsfout van je browser, maar eerder een geval van "misleiding" waarbij de website de bezoeker bijvoorbeeld "wijsmaakt" dat er iets mis is met zijn systeem. Een website kan echter niet uit zichzelf automatisch een bestand op je toestel downloaden en installeren of uitvoeren. Moest dit wel het geval zijn, dan zou geen enkel computersysteem langer dan een paar dagen "actief" zijn.
Een browser is geen gratis dienst...
De meeste browsers zijn gratis te installeren. Dit betekent echter nog niet dat de fabrikant dit doet uit menslievendheid of kan doorgaan voor een moderne Robin Hood. De meeste browsers worden ontwikkeld door een groot bedrijf dat er ook andere belangen aan heeft dat je als internetgebruiker hun browser installeert.
- Chrome: Google
- Safari: Apple
- Edge: Microsoft
- ...
Veel Chromegebruikers beschikken eveneens over een Gmail/Google-account. Vaak is die account actief in de achtergrond in je browser. Google kan op die manier perfect zien welke pagina's je bezoekt, want je surft in "hun" browser waarin ook je Google-account actief is. Bovendien staat in Chrome Google ingesteld als standaard zoekmachine.